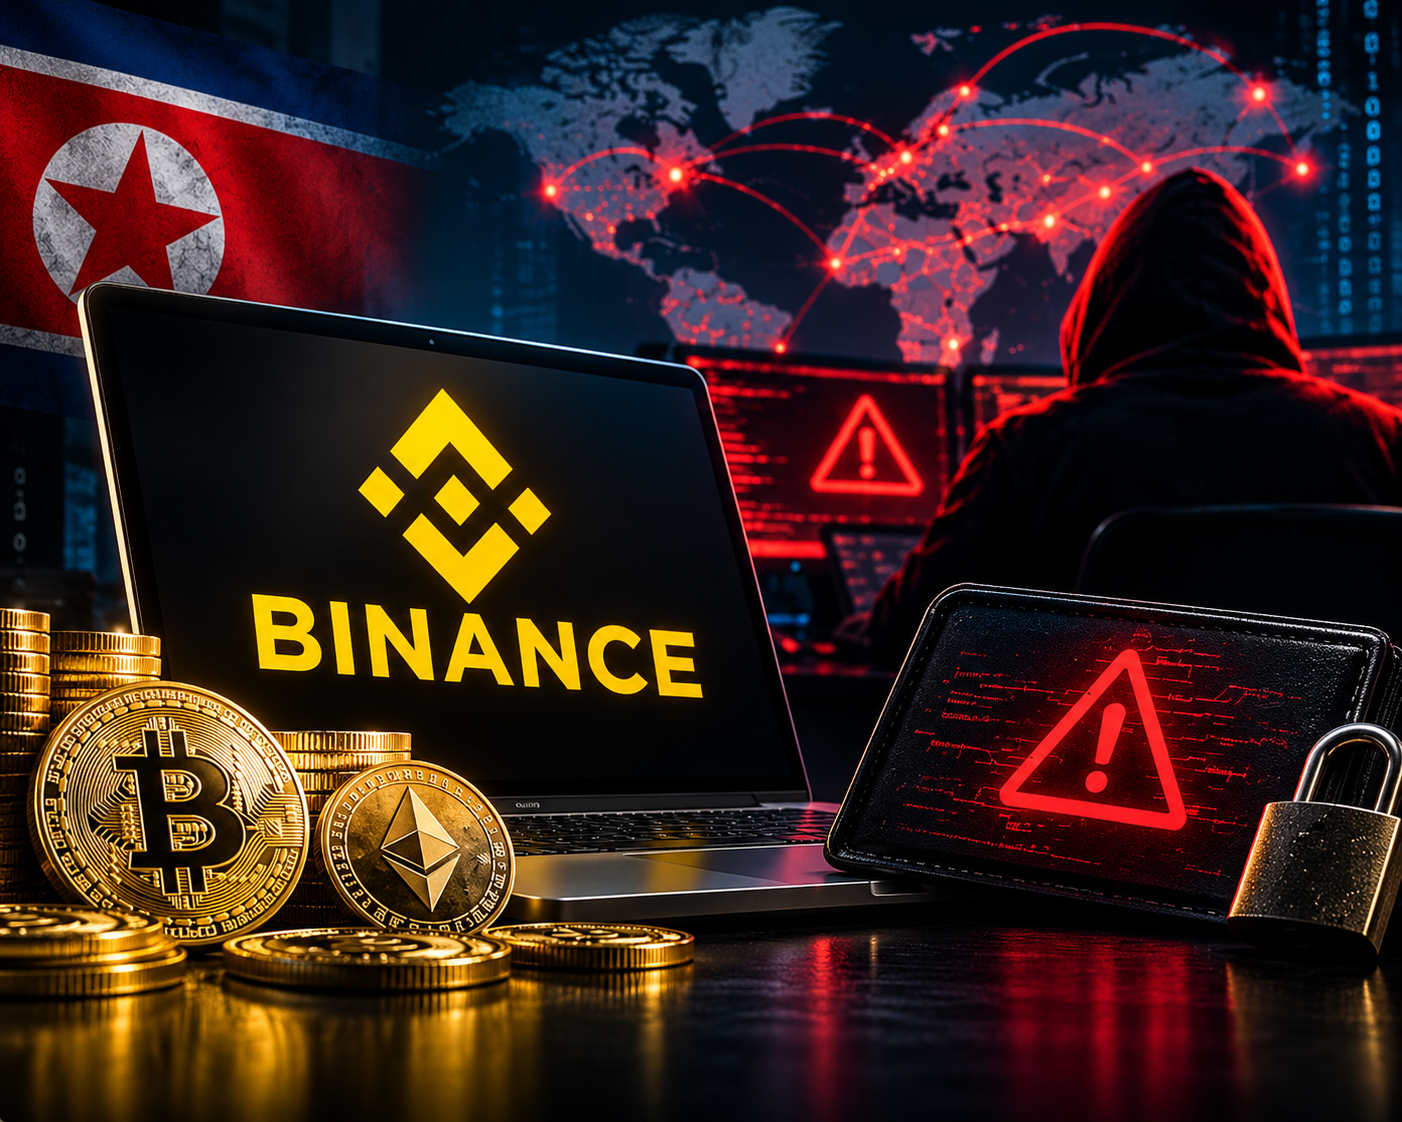
உலகின் மிகப்பெரிய கிரிப்டோகரன்சி பரிவர்த்தனைத் தளங்களில் ஒன்றான பினான்ஸ் (Binance) நிறுவனத்தின் கிரிப்டோ வாலெட்டுகளில் இருந்து, சுமார் 6.36 பில்லியன் அமெரிக்க டாலர் (இந்திய மதிப்பில் சுமார் ரூ.60,464 கோடி) மதிப்பிலான கிரிப்டோ சொத்துகள் வெளியேற்றப்பட்டுள்ளதாகப் பிளாக்செயின் ஆய்வு நிறுவனமான TRM Labs தெரிவித்துள்ளது. ஒரே தாக்குதலில் பத்து பிளாக்செயின் நெட்வொர்க்குகளில் உள்ள சொத்துகள் பாதிக்கப்பட்டதாகக் கூறப்படும் இந்தச் சம்பவத்தின் பின்னணியில், வடகொரியாவுடன் தொடர்புடையதாகக் கருதப்படும் TraderTraitor என்ற ஹேக்கிங் குழு இருக்கலாம் என ஆய்வாளர்கள் சந்தேகிக்கின்றனர். எனினும், தாக்குதலின் முழுமையான காரணம் குறித்து விசாரணை தொடர்ந்து நடைபெற்று வருகிறது.
20 நிமிடங்களில் பில்லியன் டாலர் மதிப்பிலான பரிவர்த்தனைகள்!
2026 அக்டோபர் 29 அன்று நடைபெற்ற இந்தச் சம்பவத்தில், பினான்ஸ் நிறுவனத்துடன் தொடர்புடைய கிரிப்டோ வாலெட்டுகளில் இருந்து பெருமளவிலான டிஜிட்டல் சொத்துகள் தாக்குதலாளர்களின் கட்டுப்பாட்டில் உள்ள முகவரிகளுக்கு மாற்றப்பட்டுள்ளன.
TRM Labs ஆய்வின்படி, இந்தப் பரிவர்த்தனைகளில் பெரும்பாலானவை சுமார் 20 நிமிடங்களுக்குள் நடைபெற்றுள்ளன. Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche, Polygon எனப் பத்து பிளாக்செயின் நெட்வொர்க்குகளில் இந்த நடவடிக்கைகள் பதிவாகியுள்ளன.
அக்டோபர் 29 அன்று மேற்கொள்ளப்பட்ட பரிவர்த்தனைகளின் மதிப்பைக் கணக்கிட்டதில், சுமார் 6.36 பில்லியன் டாலர் மதிப்பிலான சொத்துகள் வெளியேற்றப்பட்டதாக TRM Labs தெரிவித்துள்ளது. இருப்பினும், பிளாக்செயினில் பதிவான இந்தப் பரிவர்த்தனை மதிப்பையும், நிறுவனத்திற்கோ அதன் வாடிக்கையாளர்களுக்கோ ஏற்பட்டுள்ள இறுதி நிதி இழப்பையும் ஒன்றாகக் கருத முடியாது.
திட்டமிட்டுத் தயாரிக்கப்பட்ட சைபர் தாக்குதல்?
இந்தத் தாக்குதல் திடீரென நடத்தப்பட்டதற்கான அறிகுறிகள் இல்லை என TRM Labs தனது ஆய்வில் குறிப்பிட்டுள்ளது. தாக்குதலுக்கு குறைந்தது 36 மணி நேரத்திற்கு முன்பே அதற்கான தயாரிப்புகள் தொடங்கியிருக்கலாம் என ஆய்வாளர்கள் தெரிவித்துள்ளனர்.
அக்டோபர் 28 முதல் தாக்குதலுடன் தொடர்புடையதாகக் கருதப்படும் ஒரு கிரிப்டோ வாலெட்டில் சிறிய அளவிலான பரிவர்த்தனைகள் நடைபெற்றுள்ளன. தொடர்ந்து, தாக்குதலுக்குப் பயன்படுத்தப்பட்ட நிரல் சோதிக்கப்பட்டு, பின்னர் பினான்ஸ் நிறுவனத்தின் வாலெட்டுகளுடன் தொடர்புடைய பரிவர்த்தனைகளில் பயன்படுத்தப்பட்டதாக ஆய்வு கூறுகிறது.
குறிப்பாக, Ethereum நெட்வொர்க்கில் உள்ள ஒரு ஹாட் வாலெட்டின் செயல்பாட்டைக் கட்டுப்படுத்தும் வகையில் தொழில்நுட்ப அனுமதி பயன்படுத்தப்பட்டிருக்கலாம் என TRM Labs விளக்கியுள்ளது.
ஹாட் வாலெட் என்பது இணையத்துடன் இணைக்கப்பட்டிருக்கும் கிரிப்டோ வாலெட் ஆகும். பரிவர்த்தனைகளை விரைவாகச் செயல்படுத்துவதற்காக கிரிப்டோ நிறுவனங்கள் இத்தகைய வாலெட்டுகளைப் பயன்படுத்துகின்றன. இவற்றின் பாதுகாப்பு அமைப்பில் ஏற்படும் பாதிப்பு, பெருமளவிலான டிஜிட்டல் சொத்துகளை ஆபத்துக்கு உள்ளாக்கக்கூடும்.
எனினும், தாக்குதலாளர்களுக்கு எவ்வாறு இந்த அளவிலான அணுகல் கிடைத்தது என்பதற்கான முழுமையான தொழில்நுட்ப விளக்கத்தை பினான்ஸ் நிறுவனம் இன்னும் வெளியிடவில்லை.
வடகொரியாவின் TraderTraitor குழுவுக்குத் தொடர்பா?
இந்தச் சம்பவத்தின் பின்னணியில் வடகொரியாவுடன் தொடர்புடையதாகக் கருதப்படும் TraderTraitor என்ற ஹேக்கிங் குழு இருக்கலாம் என TRM Labs உயர் நம்பகத்தன்மையுடன் மதிப்பிட்டுள்ளது.
முந்தைய சைபர் தாக்குதல்களுடன் இந்தச் சம்பவத்தில் காணப்படும் சில ஒற்றுமைகள், பிளாக்செயின் பரிவர்த்தனைப் பதிவுகள் மற்றும் பிற உளவுத் தகவல்கள் ஆகியவற்றின் அடிப்படையில் இந்த மதிப்பீடு மேற்கொள்ளப்பட்டுள்ளதாக நிறுவனம் தெரிவித்துள்ளது.
2025 பிப்ரவரியில் Bybit என்ற கிரிப்டோ பரிவர்த்தனைத் தளத்தில் நடைபெற்ற சுமார் 1.5 பில்லியன் டாலர் மதிப்பிலான திருட்டுக்கும் இதே குழுவை அமெரிக்காவின் FBI அமைப்பு பொறுப்பாக்கியிருந்தது.
மேலும், 2026 ஏப்ரலில் KelpDAO தளத்தில் நடைபெற்ற தாக்குதலுடனும் TraderTraitor குழுவுக்குத் தொடர்பு இருப்பதாகக் குற்றச்சாட்டுகள் முன்வைக்கப்பட்டிருந்தன.
இத்தகைய முந்தைய சம்பவங்களுடன் ஒப்பிட்டுப் பார்க்கும்போது, பினான்ஸ் மீதான தாக்குதலும் ஒருங்கிணைக்கப்பட்ட சைபர் குற்றச் செயலாக இருக்கலாம் என ஆய்வாளர்கள் கருதுகின்றனர். இருப்பினும், இந்தச் சம்பவத்தில் தாக்குதலை நடத்தியவர்கள் யார் என்பது குறித்து இறுதியான அதிகாரப்பூர்வ உறுதிப்படுத்தல் வெளியாகவில்லை.
ரூ.25,000 கோடிக்கும் அதிகமான சொத்துகள் முடக்கம்!
தாக்குதல் தொடர்பான தகவல்கள் வெளியானதைத் தொடர்ந்து, கிரிப்டோ சொத்துகளின் நகர்வைக் கண்காணிக்கும் நிறுவனங்களும் ஸ்டேபிள்காயின் வெளியீட்டு நிறுவனங்களும் நடவடிக்கைகளை மேற்கொண்டுள்ளன.
TRM Labs வெளியிட்ட ஆரம்பகட்ட மதிப்பீட்டின்படி, Tether, Circle, Ripple மற்றும் World Liberty Financial உள்ளிட்ட நிறுவனங்கள் சுமார் 2.67 பில்லியன் டாலர் மதிப்பிலான ஸ்டேபிள்காயின்களை முடக்கியுள்ளன. Arbitrum நெட்வொர்க்கின் பாதுகாப்புக் குழுவும் கூடுதல் சொத்துகளை முடக்கியுள்ளது. இவற்றைச் சேர்த்தால், முடக்கப்பட்ட சொத்துகளின் மதிப்பு சுமார் 2.7 பில்லியன் டாலராக இருந்ததாக அந்த நிறுவனம் தெரிவித்துள்ளது.
இதற்கிடையில், தாக்குதலாளர்கள் தங்களது கட்டுப்பாட்டில் இருந்த சில ஸ்டேபிள்காயின்களை Ethereum போன்ற பிற கிரிப்டோ சொத்துகளாக மாற்ற முயன்றதாகவும் ஆய்வு கூறுகிறது. இதன் மூலம், குறிப்பிட்ட நிறுவனங்களால் நேரடியாக முடக்க முடியாத சொத்துகளாக மாற்றுவதற்கு முயற்சி மேற்கொள்ளப்பட்டிருக்கலாம் எனக் கருதப்படுகிறது.
TRM Labs-இன் அக்டோபர் 30 ஆரம்பகட்ட ஆய்வின்படி, முடக்கப்பட்ட சொத்துகளுக்குப் பிறகும், தாக்குதலாளர்களின் கட்டுப்பாட்டில் 4,20,000-க்கும் அதிகமான ETH மற்றும் 18,270 BTC உள்ளிட்ட சுமார் 2.4 பில்லியன் டாலர் மதிப்பிலான சொத்துகள் இருந்ததாகக் கணிக்கப்பட்டுள்ளது. இந்த மதிப்பீடுகள் விசாரணை மற்றும் சொத்துகளின் சந்தை விலைகளுக்கு ஏற்ப மாறக்கூடும்.
பினான்ஸ் நிறுவனம் கூறுவது என்ன?
சம்பவம் தொடர்பாக விசாரணை நடத்தி வருவதாக பினான்ஸ் நிறுவனம் தெரிவித்துள்ளது. நிறுவனத்தின் ஆரம்பகட்ட விசாரணையின்படி, DevOps பொறியாளர் ஒருவரின் மடிக்கணினி பாதிக்கப்பட்டிருக்கலாம் என்றும், அதன் மூலம் தாக்குதலாளர் ஒரு சேவைச் சூழலுக்குள் நுழைந்து அங்கீகரிக்கப்படாத பணப் பரிமாற்றங்களைச் சமர்ப்பித்திருக்கலாம் என்றும் தெரிவிக்கப்பட்டுள்ளது.
அதே நேரத்தில், கிரிப்டோ வாலெட்டுகளின் தனிப்பட்ட பாதுகாப்புச் சாவிகள் (Private Keys) கசிந்ததற்கான ஆதாரங்கள் இதுவரை கிடைக்கவில்லை என்றும் நிறுவனம் கூறியுள்ளது.
விசாரணை நடைபெறும் காலத்தில் பாதுகாப்பு நடவடிக்கைகளின் ஒரு பகுதியாக, சில நெட்வொர்க்குகளில் வைப்புகள் மற்றும் பணம் எடுத்தலுக்கான சேவைகள் தற்காலிகமாக நிறுத்தப்பட்டன. பாதிக்கப்பட்ட சொத்துகளைக் கண்டறிந்து முடக்குவதற்காகச் சட்ட அமலாக்க அமைப்புகள், பிளாக்செயின் ஆய்வு நிறுவனங்கள் மற்றும் பிற தொழில்நுட்ப நிறுவனங்களுடன் இணைந்து செயல்படுவதாகவும் பினான்ஸ் தெரிவித்துள்ளது.
மேலும், வாடிக்கையாளர்களின் நிதி பாதுகாப்பாக இருப்பதாகவும் நிறுவனம் உறுதியளித்துள்ளது. எனினும், தாக்குதலின் அடிப்படைக் காரணம் மற்றும் முழுமையான நிதி பாதிப்பு குறித்த விவரங்கள், விசாரணை முடிந்த பின்னரே தெளிவாகும்.
கிரிப்டோ உலகின் பாதுகாப்பு அமைப்புகளுக்கு எச்சரிக்கை!
இந்தச் சம்பவம், கிரிப்டோ பரிவர்த்தனைத் தளங்களின் பாதுகாப்பு அமைப்புகள் குறித்து மீண்டும் கேள்விகளை எழுப்பியுள்ளது. பிளாக்செயின் தொழில்நுட்பத்தில் பரிவர்த்தனைகள் பொதுவாகப் பதிவுசெய்யப்பட்டாலும், அவற்றைச் செயல்படுத்தும் நிறுவனங்களின் வாலெட்டுகள், அனுமதி வழங்கும் அமைப்புகள் மற்றும் உள்கட்டமைப்புகளில் ஏற்படும் பாதிப்புகள் பெரும் நிதி இழப்புகளுக்கு வழிவகுக்கலாம் என்பதை இந்தச் சம்பவம் எடுத்துக்காட்டுகிறது.
ஒரு பரிவர்த்தனைத் தளத்தின் பாதுகாப்பு என்பது அதன் தொழில்நுட்பத்தை மட்டும் சார்ந்ததல்ல. பணியாளர்களின் சாதனங்கள், பரிவர்த்தனைகளுக்கு அனுமதி வழங்கும் நடைமுறைகள், பல்வேறு பிளாக்செயின் நெட்வொர்க்குகளுக்கு இடையிலான பாதுகாப்பு ஒருங்கிணைப்பு ஆகியவையும் முக்கியப் பங்கு வகிக்கின்றன.
சுமார் 6.36 பில்லியன் டாலர் மதிப்பிலான சொத்துகள் வெளியேற்றப்பட்டதாகக் கூறப்படும் இந்தச் சம்பவம், கிரிப்டோ துறையில் இதுவரை பதிவான மிகப்பெரிய பாதுகாப்புச் சம்பவங்களில் ஒன்றாக உருவெடுத்துள்ளது. தாக்குதலின் பின்னணியில் இருப்பவர்கள் யார், சொத்துகளில் எவ்வளவு மீட்கப்படும், பினான்ஸ் நிறுவனத்தின் பாதுகாப்பு அமைப்பில் எத்தகைய குறைபாடு ஏற்பட்டது போன்ற கேள்விகளுக்கு, தொடர்ந்து நடைபெறும் விசாரணையின் முடிவுகளே விடையளிக்கும்.