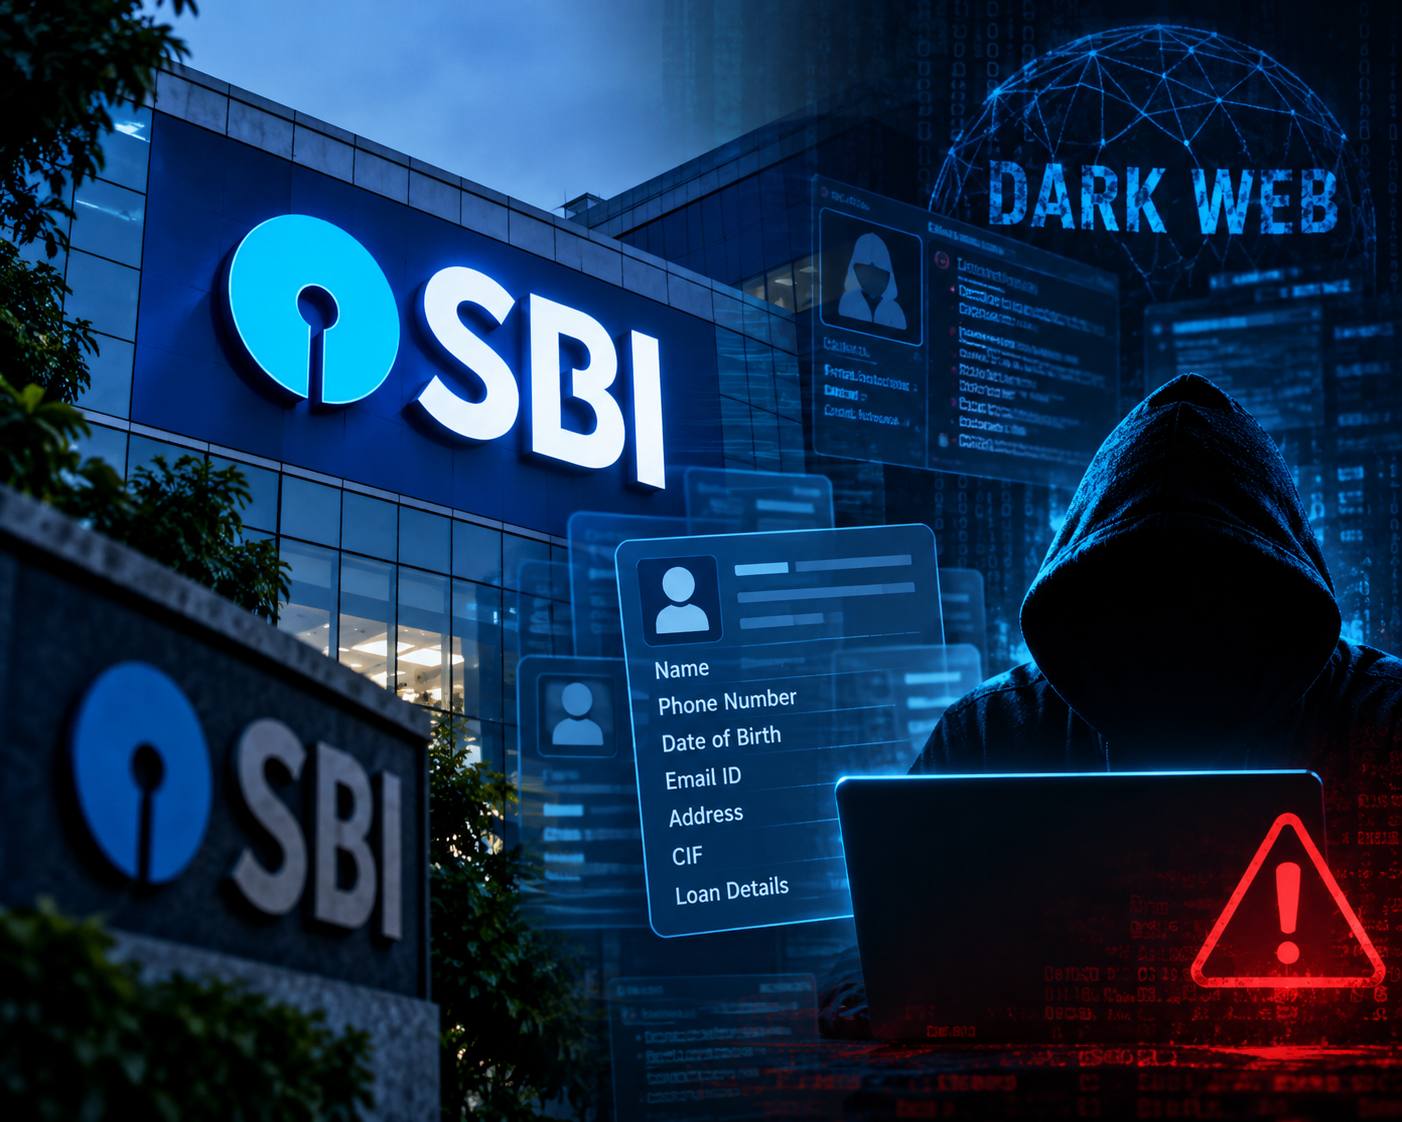
இந்தியாவின் மிகப்பெரிய பொதுத்துறை வங்கியான SBI-யின் வாடிக்கையாளர்கள் தொடர்பான தரவுகள் டார்க் வெப்பில் (Dark Web) வெளியாகியுள்ளதாக எழுந்துள்ள தகவல்கள், நாட்டின் வங்கித் துறையின் சைபர் பாதுகாப்பு குறித்த கேள்விகளை எழுப்பியுள்ளன. சுமார் 3.75 லட்சம் பதிவுகள் தொடர்பான தகவல்கள் கண்டறியப்பட்டதாகக் கூறப்படும் நிலையில், அவற்றில் 3,897 வாடிக்கையாளர்களின் தனிப்பட்ட அடையாளத் தகவல்கள் இருப்பதாக முதற்கட்ட ஆய்வில் தெரியவந்துள்ளது. வாடிக்கையாளர்களின் நிதி மற்றும் தனிப்பட்ட தகவல்களைப் பாதுகாக்க வேண்டிய ஒரு பொதுத்துறை வங்கியின் பாதுகாப்பு ஏற்பாடுகள் எந்த அளவுக்குப் பயனுள்ளதாக உள்ளன என்ற கேள்வியும் எழுந்துள்ளது.
3.75 லட்சம் பதிவுகள்; 3,897 வாடிக்கையாளர்களின் தகவல்கள்
அக்டோபர் 16ம் தேதி, SBI வாடிக்கையாளர்களின் தரவுகள் டார்க் வெப்பில் வெளியாகியிருக்கலாம் என்பது குறித்த எச்சரிக்கைகள் கிடைத்ததாகத் தெரிவிக்கப்பட்டுள்ளது. வங்கியின் அச்சுறுத்தல் உளவுத்துறை சேவை வழங்குநர், பாதுகாப்பு சைபர் முகமை மற்றும் இந்திய கணினி அவசரகால மீட்புக் குழு (CERT-In) ஆகியவற்றிடமிருந்து இந்தத் தகவல்கள் கிடைத்ததாகக் கூறப்படுகிறது.
இதையடுத்து, சுமார் 3.75 லட்சம் பதிவுகளை ஆய்வு செய்ததில், 3,897 வாடிக்கையாளர்களின் தனிப்பட்ட அடையாளத் தகவல்கள் இருப்பது கண்டறியப்பட்டதாகத் தகவல்கள் வெளியாகியுள்ளன.
இங்கு முக்கியமாகக் கவனிக்க வேண்டியது, 3.75 லட்சம் பதிவுகள் தொடர்பான தகவல்களும், 3,897 வாடிக்கையாளர்களின் தனிப்பட்ட விவரங்கள் அடையாளம் காணப்பட்டுள்ளதாகக் கூறப்படும் தகவல்களும் ஒன்றல்ல என்பதுதான். தரவுகள் அனைத்தும் உண்மையானவையா, அவை SBI-யின் அமைப்பிலிருந்து திருடப்பட்டனவா, எத்தனை வாடிக்கையாளர்கள் நேரடியாகப் பாதிக்கப்பட்டுள்ளனர் என்பவை இன்னும் முழுமையாக உறுதிப்படுத்தப்பட வேண்டியவை.
தனிப்பட்ட தகவல்கள் குற்றவாளிகளின் கைகளில் சென்றால் என்ன நடக்கும்?
கசிந்திருக்கலாம் எனக் கூறப்படும் தரவுகளில் வாடிக்கையாளர்களின் பெயர்கள், மொபைல் எண்கள், பிறந்த தேதிகள், மின்னஞ்சல் முகவரிகள், வீட்டு முகவரிகள், பாலினம் தொடர்பான விவரங்கள், வாடிக்கையாளர் அடையாள எண்கள் (CIF) மற்றும் கடன் விண்ணப்பங்கள் தொடர்பான பதிவுகள் இடம்பெற்றுள்ளதாகச் செய்திகள் தெரிவிக்கின்றன.
இந்தத் தகவல்கள் இணையக் குற்றவாளிகளின் கைகளில் கிடைத்தால், அவை வெறும் தனியுரிமை மீறலுடன் முடிந்துவிடாது. வாடிக்கையாளர்களின் அடையாளத்தைப் பயன்படுத்தி போலியான வங்கித் தொடர்புகளை உருவாக்குவது, நிதி மோசடிகளில் ஈடுபடுவது, நம்பகமான நிறுவனங்களின் பெயரில் ஏமாற்றுவது போன்ற குற்றங்களுக்கு வழிவகுக்கலாம்.
ஒருவரின் பெயர், தொலைபேசி எண், முகவரி, கடன் விவரங்கள் ஆகியவற்றைத் தெரிந்துகொண்ட மோசடியாளர், வங்கி அதிகாரியைப் போலப் பேசி அவருடைய நம்பிக்கையைப் பெறுவது எளிதாகலாம். இதன் மூலம் OTP, வங்கிக் கணக்கு விவரங்கள் அல்லது பிற ரகசியத் தகவல்களைப் பெற முயற்சிக்கலாம்.
தனிப்பட்ட தகவல்கள் பாதுகாப்பாக இல்லை என்றால், டிஜிட்டல் வங்கிச் சேவைகளின் மீதான மக்களின் நம்பிக்கையும் கேள்விக்குள்ளாகும்.
2,722 PDF ஆவணங்கள் இருப்பதாகக் கூறும் ஹேக்கர்கள்…
‘Siriusim’ என்ற பெயரில் செயல்படும் அடையாளம் தெரியாத ஹேக்கர் குழு, SBI வாடிக்கையாளர்கள் தொடர்பான சுமார் 3.75 லட்சம் பதிவுகளும் 2,722 PDF ஆவணங்களும் தங்களிடம் இருப்பதாகக் கூறியதாகச் செய்திகள் வெளியாகியுள்ளன.
இந்த ஆவணங்களில் கடன் விண்ணப்பங்கள், வங்கிக் கணக்குத் தொடங்குவதற்கான படிவங்கள் உள்ளிட்ட வாடிக்கையாளர் விவரங்கள் இருப்பதாக அந்தக் குழு கூறியதாகத் தெரிவிக்கப்படுகிறது.
ஆனால், ஹேக்கர் குழுவின் கூற்றுகள் அனைத்தும் சுயாதீனமாக உறுதிப்படுத்தப்படவில்லை. இணையத்தில் தரவுகள் இருப்பதாகக் கூறப்படுவதாலேயே அவை அனைத்தும் SBI-யிடமிருந்து திருடப்பட்டவை என்று முடிவுக்கு வர முடியாது. தரவுகளின் உண்மைத்தன்மை, அவற்றின் மூலாதாரம், அவை எவ்வாறு பெறப்பட்டன என்பவற்றைத் தெளிவுபடுத்துவது அவசியம்.
விசாரணை தொடங்கிய SBI; எழும் கேள்விகள்
இந்தச் சம்பவத்தின் தன்மை மற்றும் தாக்கத்தைக் கண்டறிய, CERT-In அமைப்பால் அங்கீகரிக்கப்பட்ட சுயாதீன சைபர் பாதுகாப்பு நிறுவனத்தை SBI நியமித்துள்ளதாகத் தெரிவிக்கப்பட்டுள்ளது. தரவுகள் வெளியானதாகக் கூறப்படும் சம்பவம் தொடர்பாக விசாரணையும் தொடங்கப்பட்டுள்ளது.
இந்தச் சம்பவத்தால் வங்கியின் முக்கியச் செயல்பாடுகள், நிதிநிலை அல்லது வணிகத் தொடர்ச்சியில் குறிப்பிடத்தக்க பாதிப்பு ஏற்படவில்லை என்று SBI தெரிவித்துள்ளதாகச் செய்திகள் கூறுகின்றன.
ஆனால், வங்கியின் செயல்பாடுகள் பாதிக்கப்படவில்லை என்பது மட்டுமே வாடிக்கையாளர்களின் தகவல்கள் பாதுகாப்பாக உள்ளன என்பதற்கான உறுதிமொழியாகிவிடாது. நிதி இழப்பு ஏற்பட்டுள்ளதா என்பதோடு, தனிப்பட்ட தகவல்கள் தவறாகப் பயன்படுத்தப்படுவதற்கான அபாயம் உள்ளதா என்பதையும் மதிப்பிட வேண்டும்.
இந்தத் தரவுகள் எங்கிருந்து பெறப்பட்டன? வங்கியின் உள்கட்டமைப்பில் பாதுகாப்புக் குறைபாடு இருந்ததா? மூன்றாம் தரப்பு சேவை வழங்குநர்கள் மூலம் தகவல்கள் வெளியானதா? பாதிக்கப்பட்ட வாடிக்கையாளர்களுக்கு அறிவிக்கப்பட்டுள்ளதா? எதிர்காலத்தில் இதுபோன்ற சம்பவங்களைத் தடுப்பதற்கு என்ன நடவடிக்கைகள் எடுக்கப்படுகின்றன?
இத்தகைய கேள்விகளுக்கு வெளிப்படையான பதில்கள் கிடைப்பதே வாடிக்கையாளர்களின் நம்பிக்கையை மீட்டெடுப்பதற்கான முக்கியமான வழியாகும்.
டிஜிட்டல் இந்தியாவில் தரவுப் பாதுகாப்பு யாருடைய பொறுப்பு?
இந்தியாவில் டிஜிட்டல் பரிவர்த்தனைகள் விரிவடைந்து வரும் நிலையில், வங்கிச் சேவைகள் மக்களின் அன்றாட வாழ்க்கையின் ஓர் அங்கமாகிவிட்டன. இதனால், வங்கிகளிடம் சேமிக்கப்படும் தனிப்பட்ட தகவல்களின் அளவும் முக்கியத்துவமும் அதிகரித்துள்ளன.
இத்தகைய சூழலில், தரவுப் பாதுகாப்பை வெறும் தொழில்நுட்பப் பிரச்சினையாக மட்டும் பார்க்க முடியாது. அது வாடிக்கையாளர்களின் தனியுரிமை, நிதிப் பாதுகாப்பு மற்றும் நிறுவனங்கள் மீதான பொதுமக்களின் நம்பிக்கை ஆகியவற்றுடன் நேரடியாகத் தொடர்புடையது.
ஒரு தரவுக் கசிவு ஏற்பட்டதாகக் கூறப்படும் ஒவ்வொரு முறையும், விசாரணை தொடங்கப்பட்டுள்ளதாக அறிவிப்பது மட்டும் போதாது. தகவல்கள் எவ்வாறு வெளியாயின, பாதுகாப்பு நடைமுறைகளில் என்ன குறைபாடுகள் இருந்தன, பாதிக்கப்பட்டவர்களுக்கு என்ன உதவி வழங்கப்படுகிறது, மீண்டும் இதுபோன்ற சம்பவம் நிகழாமல் இருக்க என்ன மாற்றங்கள் செய்யப்படுகின்றன என்பன வெளிப்படையாகத் தெரிவிக்கப்பட வேண்டும்.